ISO 14971 risk yönetimi dosyası, bir tıbbi cihaz için yürütülen risk yönetimi sürecinin kayıtlarını ve belgelerini bir arada tutan dosyadır. ISO 14971:2019'da 4.5 maddesi olarak yer alır. Risk yönetimi planı, tehlike analizi, risk değerlendirmesi, risk kontrol önlemleri ve doğrulamaları, kalan risk değerlendirmesi, risk yönetimi raporu ve piyasaya arz sonrası bilgiler bu dosyada birbirine bağlanır.
AB'nin Tıbbi Cihaz Tüzüğü (MDR, 2017/745) bu dosyanın dayandığı sistemi zorunlu kılar. Madde 10(2)'ye göre imalatçılar, "Ek I'in 3. Bölümünde tanımlanan bir risk yönetimi sistemi kurar, belgeler, uygular ve sürdürür" (MDR, EUR-Lex; alıntı çevirileri bize aittir). Ek I §3 ise risk yönetimini cihazın "tüm yaşam döngüsü boyunca" süren, "düzenli ve sistematik güncelleme gerektiren sürekli ve yinelemeli bir süreç" olarak tanımlar. Bu yüzden risk yönetimi dosyası, belgelendirme için bir kez hazırlanıp rafa kaldırılan bir evrak değildir; cihaz piyasada kaldıkça güncellenen canlı bir dosyadır.
Bu rehber, MDR teknik dosyası hazırlayan imalatçılar ile kalite ve mevzuat ekipleri için yazıldı. Standardın normatif metnini alıntılamıyoruz; madde numaralarını ve başlıklarını yalnızca yön göstermek için kullanıyoruz. Çalışırken standardın lisanslı bir kopyasına ihtiyacınız olacak. Risk yönetiminin teknik dosyanın geri kalanıyla nasıl birleştiğini CE teknik dosya sayfamızda özetledik.
Yazıdaki fotoğraflar temsilîdir ve yapay zekâ ile üretilmiştir; şema MEGACERT'in özgün grafiğidir.
Öne çıkanlar
- Risk yönetimi dosyası ISO 14971:2019'un 4.5 maddesine dayanır. MDR Madde 10(2) ve Ek I §3, risk yönetimini yaşam döngüsü boyunca süren, düzenli güncellenen bir sistem olarak ister.
- ISO 14971:2019 hâlâ güncel sürümdür: ISO, standardı 7 Mart 2025'te yeniden teyit etti. MDR kapsamında uyumlaştırılmış sürüm EN ISO 14971:2019+A11:2021'dir.
- Rehber belge ISO/TR 24971:2020 için Temmuz 2026'da revizyon kararı alındı; yerine ISO/AWI TS 24971-1 hazırlanıyor.
- Risk kontrolünde MDR'nin öncelik sırası bağlayıcıdır: önce güvenli tasarım ve üretim, sonra koruma önlemleri ve alarmlar, en son güvenlik bilgisi ve eğitim. Kalan riskler kullanıcıya bildirilir.
- MDR, riskin "mümkün olduğunca" (AFAP) azaltılmasını ister. Standart ile MDR'nin ayrıştığı yerde MDR uygulanır.
- Onaylanmış kuruluşlar dosyayı tek başına değil; kullanım amacı, klinik değerlendirme, kullanım kılavuzu ve piyasaya arz sonrası gözetim (PMS) ile birlikte okur.
ISO 14971'in güncel sürümü hangisi?
Güncel sürüm ISO 14971:2019'dur. Standardın üçüncü baskısı Aralık 2019'da yayımlandı ve ISO, 7 Mart 2025'teki sistematik gözden geçirmede standardı teyit etti. ISO kataloğunda şu an için bir tadil veya revizyon görünmüyor (ISO 14971:2019).
AB pazarı için asıl önemli olan Avrupa sürümüdür: EN ISO 14971:2019+A11:2021. CEN'in Aralık 2021'de yayımladığı A11 tadili, standarda Z eklerini ekler ve normatif kısmı değiştirmez (ISO/TC 210 duyurusu, 10 Haziran 2022). Komisyon, 11 Mayıs 2022 tarihli (AB) 2022/757 sayılı Uygulama Kararı ile bu sürümü MDR kapsamındaki uyumlaştırılmış standartlar listesine ekledi. Karar, 2021/1182 sayılı Kararı değiştirir. 17 Mayıs 2022 tarihli AB Resmî Gazetesi'nde (L 138) yayımlandı (Karar (AB) 2022/757; Avrupa Komisyonu, uyumlaştırılmış standartlar).
Standardın uygulama rehberi ISO/TR 24971:2020 ise revizyon sürecine girdi. Haziran 2020'de yayımlanan ikinci baskı, 6 Temmuz 2026'da "revize edilecek" aşamasına alındı. Aynı tarihte yerine geçecek ISO/AWI TS 24971-1 (Bölüm 1: Genel) kaydedildi (ISO/TR 24971:2020; ISO/AWI TS 24971-1). 2020 baskısı hâlâ yürürlükteki rehberdir. Prosedürlerinizde rehber belgeye sürüm numarasıyla atıf yaptıysanız bu değişikliği izleme listenize ekleyin.
Risk yönetimi dosyasında hangi belgeler olmalı?
Risk yönetimi dosyası, standardın her maddesinin bir kayıt ürettiği ve bu kayıtların MDR'deki bir yükümlülüğe bağlandığı bir yapıdır. Aşağıdaki kontrol listesi, belgeleri ISO 14971:2019 madde numaralarına ve MDR'deki karşılıklarına göre eşler. Bu liste standardın yerini tutmaz; dosyanızda bir boşluk olup olmadığını görmenize yardım eder.
| Belge | ISO 14971:2019 maddesi | MDR karşılığı |
|---|---|---|
| Risk kabul edilebilirlik politikası ve kriterleri | 4.2 | Ek I §1 ve §2 (AFAP) |
| Risk yönetimi ekibinin yetkinlik kayıtları | 4.3 | Madde 10(2) kapsamındaki sistem |
| Risk yönetimi planı (her cihaz veya cihaz ailesi için) | 4.4 | Ek I §3(a) |
| Kullanım amacı ve makul ölçüde öngörülebilir yanlış kullanım | 5.2 | Ek I §3(c) |
| Güvenlikle ilgili özelliklerin tanımı | 5.3 | Ek I §3(b) |
| Tehlike ve tehlikeli durum analizi, risk tahmini | 5.4 ve 5.5 | Ek I §3(b) ve (c) |
| Risk değerlendirmesi kayıtları | 6 | Ek I §3(c) |
| Risk kontrol seçenekleri, uygulama ve doğrulama kayıtları | 7.1-7.6 | Ek I §3(d) ve §4 |
| Genel kalan riskin değerlendirmesi ve fayda-risk analizi | 7.4 ve 8 | Ek I §1 ve §8; Ek II §5 |
| Risk yönetimi raporu ve risk yönetimi incelemesi | 9 | Ek II §5(b) |
| Üretim ve piyasaya arz sonrası bilgiler, PMS girdisi | 10 | Ek I §3(e) ve (f); Madde 83(3)(a); Ek III 1.1(b) |
Tabloda iki noktaya dikkat edin. Birincisi, Ek II §5 teknik dosyada hem fayda-risk analizinin (Ek I §1 ve §8) hem de risk yönetiminde benimsenen çözümlerin ve sonuçlarının (Ek I §3) bulunmasını ister. Yani risk yönetimi dosyası teknik dosyanın içinde ya da ona açıkça bağlı olmalıdır. İkincisi, son satır dosyayı piyasaya arz sonrası gözetime bağlar. PMS planı ve raporları, risk dosyasını besleyen bir girdi olarak tasarlanmalıdır (MDR, Ek II ve Ek III).
Adım adım hazırlık
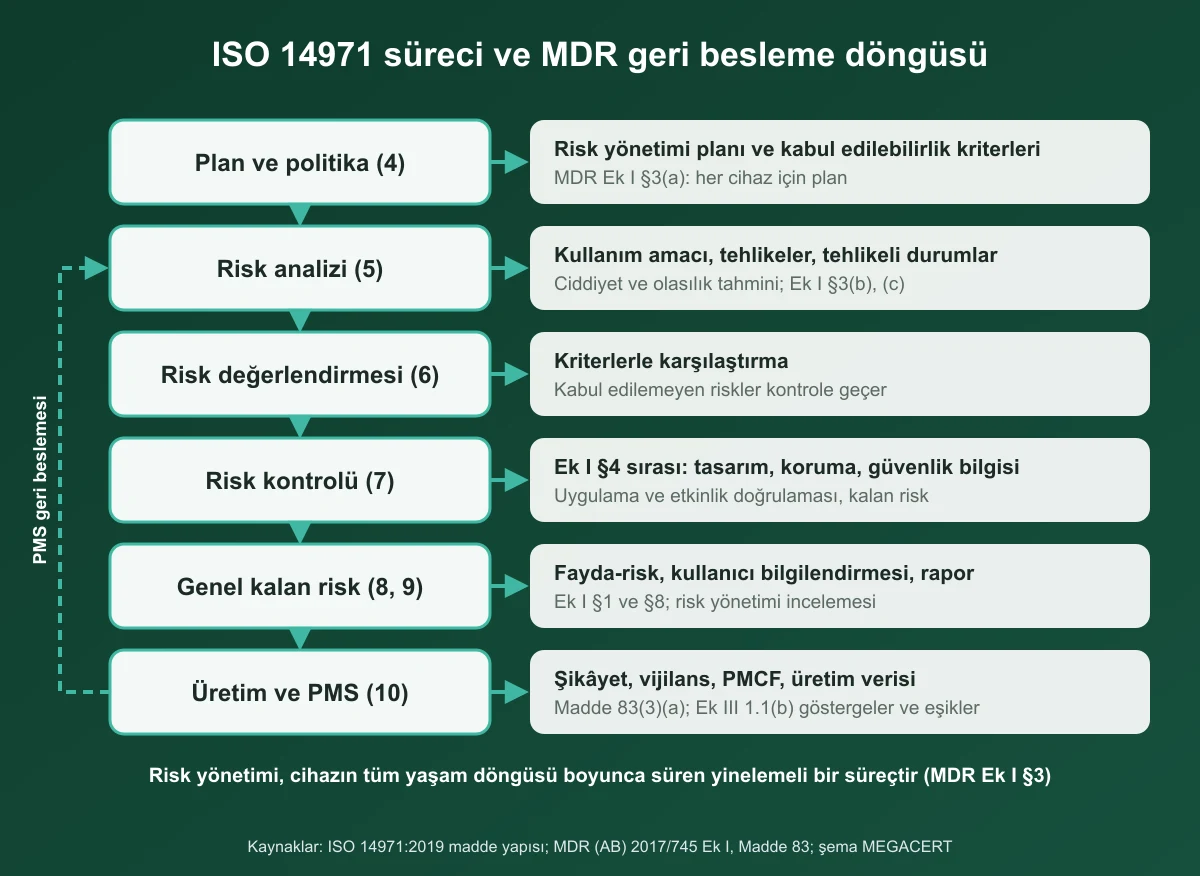
Risk yönetimi dosyasını hazırlamanın en güvenli yolu, standardın madde sırasını izlemek ve her adımda MDR'deki karşılığı yanına not etmektir. Aşağıdaki dokuz adım bu sırayı izler. Uygulamada adımlar yinelemelidir: bir kontrol önlemi yeni bir tehlike doğurursa analize geri dönersiniz.
- Yönetim sorumluluğunu ve risk politikasını tanımlayın (4.2, 4.3). Üst yönetim, risk kabul edilebilirlik kriterlerini belirleme politikasını onaylar ve yeterli kaynak ayırır. Politikanın dili MDR Ek I §2'deki "mümkün olduğunca azaltma" (AFAP) ilkesiyle uyumlu olmalıdır. Risk yönetimine katılan kişilerin yetkinliğini eğitim ve deneyim kayıtlarıyla belgeleyin.
- Her cihaz için risk yönetimi planı hazırlayın (4.4; Ek I §3(a)). Planın içeriği standardın 4.4 maddesinde listelenir; MDR ayrıca planın her cihaz için hazırlanmasını ister (Ek I §3(a)). Tek bir plan birden fazla cihazı kapsıyorsa hangi cihazları kapsadığını planın kapsam bölümünde açıkça yazın; aile planı da Ek I §3(a)'daki "her cihaz için" ifadesi gereği kapsadığı her cihazı tek tek adlandırmalıdır.
- Kullanım amacını, öngörülebilir yanlış kullanımı ve güvenlikle ilgili özellikleri belgeleyin (5.2, 5.3). Bu kayıt; teknik dosyadaki cihaz tanımı, klinik değerlendirme ve kullanım kılavuzu ile tutarlı olmalıdır. Kullanıcı profili, kullanım ortamı ve hasta grubu burada netleşir.
- Tehlikeleri ve tehlikeli durumları belirleyin, riski tahmin edin (5.4, 5.5; Ek I §3(b) ve (c)). Her tehlike için olaylar dizisini, ortaya çıkan tehlikeli durumu ve olası zararı yazın. Şiddet ve olasılığı plandaki ölçeğe göre tahmin edin. Hem kullanım amacına uygun kullanımı hem de makul ölçüde öngörülebilir yanlış kullanımı kapsayın.
- Riskleri değerlendirin (6). Her riski plandaki kabul edilebilirlik kriterleriyle karşılaştırın. Kabul edilebilir olmayan riskler kontrol adımına geçer.
- Risk kontrol önlemlerini MDR'nin öncelik sırasıyla seçin ve doğrulayın (7.1, 7.2; Ek I §4). MDR Ek I §4 sırayı açıkça belirler: (a) riskleri güvenli tasarım ve üretimle mümkün olduğunca ortadan kaldırın veya azaltın; (b) uygun olduğunda, gerekirse alarmlar dâhil yeterli koruma önlemleri alın; (c) güvenlik bilgisi (uyarılar, önlemler, kontrendikasyonlar) ve uygun olduğunda kullanıcı eğitimi sağlayın. Her önlemin hem uygulandığını hem de etkili olduğunu bir doğrulama kaydıyla gösterin.
- Kalan riski, fayda-riski ve kontrol önlemlerinin yan etkilerini ele alın (7.3-7.6). Her önlemden sonra kalan riski yeniden değerlendirin. Kalan risk kabul edilemez ve daha fazla kontrol uygulanamıyorsa fayda-risk analizine başvurun. Kontrol önlemlerinin yeni riskler doğurup doğurmadığını kontrol edin ve tüm tehlikeli durumların ele alındığını (bütünlük) kayda geçirin.
- Genel kalan riski değerlendirin, kullanıcıyı bilgilendirin ve dosyayı inceleyin (8, 9). Tek tek kabul edilebilir riskler birlikte ele alındığında genel kalan riskin tıbbi faydalara göre kabul edilebilir olduğunu gösterin (Ek I §1 ve §8). MDR Ek I §4 açıktır: "İmalatçılar kullanıcıları her türlü kalan risk hakkında bilgilendirir." (MDR, Ek I §4, EUR-Lex). Kalan riskleri kullanım kılavuzuna ve gerektiğinde etikete taşıyın. Risk yönetimi incelemesinin sonucunu risk yönetimi raporunda belgeleyin (madde 9).
- Üretim ve piyasaya arz sonrası bilgileri dosyaya geri besleyin (10; Ek I §3(e) ve (f); Madde 83(3)(a)). Şikâyetler, vijilans bildirimleri, piyasaya arz sonrası klinik takip (PMCF) bulguları ve üretim verileri risk tahminlerinizi doğrulamalı ya da güncellemelidir. Ek III 1.1(b), PMS planında fayda-risk ve risk yönetiminin sürekli yeniden değerlendirilmesi için göstergeler ve eşik değerler tanımlanmasını ister. Bir eşik aşıldığında risk dosyası güncellenir ve gerekirse kontrol önlemleri değiştirilir.
Örnek izlenebilirlik tablosu
İyi bir risk yönetimi dosyasının omurgası, her riski baştan sona izleyebileceğiniz bir tablodur. Aşağıdaki varsayımsal örnek, hayalî bir infüzyon pompası için üç risk zincirini gösterir. Tehlikeden PMS göstergesine kadar her hücre başka bir kayda işaret eder; bir denetçi herhangi bir satırdan başlayıp ilgili doğrulama raporuna, kullanım kılavuzu bölümüne ve PMS göstergesine ulaşabilmelidir.
Şiddet (Ş) ve olasılık (O) için kullanılan 1-5 ölçeği yalnızca örnek amaçlıdır. Gerçek ölçeğinizi ve kabul edilebilirlik kriterlerinizi risk yönetimi planında siz tanımlarsınız. Belge numaraları ve kullanım kılavuzu (KK) atıfları da temsilîdir.
| No | Tehlike | Olaylar dizisi | Tehlikeli durum | Zarar | Ş / O (önce) | Risk kontrolü (Ek I §4 kademesi) | Doğrulama kanıtı | Kalan risk | KK atfı | PMS göstergesi |
|---|---|---|---|---|---|---|---|---|---|---|
| R-01 | Aşırı ilaç akışı | Kullanıcı akış hızını ondalık hatasıyla girer; pompa yüksek hızda infüzyona başlar | Hasta planlanandan yüksek doza maruz kalır | Aşırı doza bağlı ciddi yaralanma | Ş5 / O3 | Yazılımda ilaç kütüphanesi ve sert doz limitleri (§4(a), tasarım) | VER-SW-014 yazılım doğrulama raporu; KUL-003 kullanılabilirlik testi | Ş5 / O1, kabul edilebilir | KK bölüm 6.2: ilaç kütüphanesinin güncel tutulması | Doz giriş hatasına ilişkin şikâyet trendi |
| R-02 | Hat içinde hava | Set doldurulmadan infüzyon başlatılır; hava hasta hattına ilerler | Damar yoluna hava girişi | Hava embolisi | Ş5 / O2 | Risk tasarımla ortadan kaldırılamadığı için hava kabarcığı dedektörü; sesli alarm ve otomatik durdurma (§4(b), koruma önlemi) | VER-HW-021 alarm ve algılama testi | Ş5 / O1, kabul edilebilir | KK bölüm 4.3: hat doldurma talimatı | Hava alarmına ilişkin saha bildirimleri |
| R-03 | Enerji kesintisi | Batarya şarj edilmeden hasta transferi yapılır; pompa durur | Hasta tedaviyi alamaz | Tedavide gecikme | Ş3 / O3 | Önce tasarım seçenekleri değerlendirildi: batarya kapasitesi artırıldı, yedek güç seçeneği incelendi (§4(a), tasarım); ardından düşük batarya alarmı (§4(b)); KK'da şarj uyarısı ve kullanıcı eğitimi (§4(c), güvenlik bilgisi) | VER-EL-007 batarya ve alarm testi; EGT-002 eğitim kaydı | Ş3 / O2, kabul edilebilir; kalan risk kullanıcıya bildirildi | KK bölüm 3.5: batarya uyarısı | Batarya kaynaklı şikâyet ve servis kayıtları |
Bu örnekte üç satır, Ek I §4'ün üç kademesini de gösterir. R-01 riski tasarımla azaltır, R-02 koruma önlemi ekler, R-03 ise tasarım ve koruma önlemini güvenlik bilgisi ve eğitimle tamamlar. R-03'te yalnızca kullanım kılavuzuna uyarı yazmak yeterli görülmemiş; önce tasarım seçenekleri değerlendirilmiş, ardından alarm eklenmiş, uyarı en son kademe olarak kullanılmıştır. MDR'nin öncelik sırası bunu gerektirir. Her satırın son sütunu, PMS planındaki bir göstergeye bağlanır. Bu göstergelerin eşik değerleri PMS planında tanımlanır; PMS ve PMCF sayfamızda bu bağlantının nasıl kurulduğunu anlattık.
MDR'ye özgü noktalar
MDR, ISO 14971'i uyumlaştırılmış standart olarak kabul eder, ancak bazı konularda standarttan daha açık ve daha katı ifadeler kullanır. Dosyanızı MDR'ye göre okunacak şekilde hazırlamak için şu altı noktayı kontrol edin.
### AFAP: riskleri mümkün olduğunca azaltma
MDR Ek I §2 şöyle der: "Bu Ekteki risklerin mümkün olduğunca azaltılması şartı, fayda-risk oranını olumsuz etkilemeden risklerin mümkün olduğunca azaltılması anlamına gelir" (MDR, EUR-Lex). Bu ilke AFAP (as far as possible) olarak bilinir. MDR bağlamında ALARP ("makul ölçüde uygulanabilir en düşük") yaklaşımı yerine bu ifade esas alınır. Risk politikanızda ve planınızda MDR Ek I §2'nin dilini kullanın; ekonomik uygulanabilirliği tek başına bir risk azaltımını bırakma gerekçesi olarak yazmayın.
### Standart ile MDR ayrıştığında MDR uygulanır
Standart ile MDR'nin farklılaştığı yerde MDR'nin gereklilikleri geçerlidir. EN ISO 14971:2019+A11:2021'deki Ek ZA, standardın maddelerini MDR'nin genel güvenlilik ve performans gereklilikleriyle (GSPR) ilişkilendirir (ISO/TC 210 duyurusu). EN ISO 14971:2012'deki "içerik sapmaları" yaklaşımının yerini genel olarak bu ilişkilendirme aldı. Ek ZA'nın hangi GSPR'yi ne ölçüde kapsadığını, satın aldığınız EN sürümünden kendiniz kontrol edin; bu yazıda ek tablosunun satırlarına atıf yapmıyoruz.
### Fayda-risk her zaman açık yazılır
MDR Ek I §1, risklerin hastaya sağlanan faydalarla tartıldığında kabul edilebilir olmasını ister. Riskler ayrıca yüksek düzeyde sağlık ve güvenlik korumasıyla ve genel kabul görmüş en son teknik bilgiyle uyumlu olmalıdır. Ek II §5(a) bu analizin teknik dosyada yer almasını şart koşar. Fayda-risk sonucunu yalnızca "genel kalan risk kabul edilebilir" cümlesine indirgemeyin; dayandığı klinik verileri ve gerekçeyi gösterin. Klinik kanıtın nasıl planlanacağını klinik veri çalışması sayfamızda ele aldık.
### Kalan riskler kullanıcıya bildirilir
Ek I §4'ün son cümlesi, kalan risklerin kullanıcıya bildirilmesini açık bir yükümlülük yapar. Pratikte bu, risk dosyasındaki her kalan riskin kullanım kılavuzunda veya etikette bir karşılığı olması demektir. İzlenebilirlik tablosundaki "KK atfı" sütunu bu bağlantıyı denetlenebilir kılar.
### Güvenlik bilgisi tasarımın yerine geçmez
Ek I §4'teki öncelik sırası, bir riski doğrudan uyarı ile kapatmayı engeller. Tasarımla veya koruma önlemiyle azaltılabilecek bir riski yalnızca kullanım kılavuzuna yazarak bırakıyorsanız, neden üst kademelerin uygulanamadığını dosyada gerekçelendirin.
### PMS geri besleme döngüsü
Madde 83(3)(a)'ya göre PMS verileri "fayda-risk belirlemesini güncellemek ve risk yönetimini iyileştirmek" için kullanılır (MDR, Madde 83, EUR-Lex). Ek III 1.1(b) ise bunun için göstergeler ve eşik değerler ister. Risk dosyanız ile PMS planınız aynı risk numaralarını kullanmıyorsa bu döngü kâğıt üzerinde kalır.
Onaylanmış kuruluşlar neye bakar?
Onaylanmış kuruluşlar risk yönetimi dosyasını teknik dosyanın geri kalanıyla tutarlılığı açısından değerlendirir. MDR Ek IX 4.6'ya göre teknik dokümantasyon değerlendirmesi, fayda-risk belirlemesinin yeterliliğini de kapsar (MDR, Ek IX). Bu nedenle risk dosyası tek başına iyi hazırlanmış olsa bile, diğer belgelerle çelişiyorsa sorun yaratır.
Onaylanmış kuruluşların ortak beklentilerini yansıtan güncel kaynak, Team-NB'nin MDR teknik dokümantasyonu için yayımladığı en iyi uygulama rehberinin 21 Nisan 2026 tarihli 4. sürümüdür (Team-NB BPG V4). Dosyanızı göndermeden önce bu rehberi bir kontrol aracı olarak kullanmanızı öneririz.
DQS, bu sürüm üzerine 29 Temmuz 2026'da yayımladığı yazıda incelemecilerin dikkat ettiği konuları şöyle özetliyor (DQS blog):
- Kabul edilebilirlik yalnızca bir sayıya dayanmamalı. Risk kabul kararı tek başına bir RPN (risk öncelik sayısı) değerine dayandırılmamalıdır.
- Belgeler aynı cihazı anlatmalı. Cihaz tanımı, kullanım amacı ve risk analizi arasındaki uyumsuzluk sık görülen bir sorundur. Kullanım amacı, risk dosyası, klinik değerlendirme, kullanım kılavuzu ve PMS aynı kullanıcıyı, aynı endikasyonu ve aynı kullanım ortamını tarif etmelidir.
- Dosya parçalı olmamalı. GSPR kontrol listesine, doğrulama ve validasyon (V&V) raporlarına, klinik değerlendirmeye ve PMS'e bağlanmayan bir risk dosyası, incelemecinin izlenebilirliği kurmasını zorlaştırır.
Bizim önerimiz: risk kabul kararının gerekçesi, plandaki kriterler ve fayda-risk değerlendirmesiyle birlikte görünmelidir.
Bunlara ek olarak, incelemeciler doğrudan MDR'den gelen gereklilikleri de kontrol eder. Risk politikasının Ek I §2'deki AFAP diliyle yazılıp yazılmadığına bakarlar. Kalan risklerin kullanıcıya bildirilip bildirilmediğini ve PMS bulgularının risk dosyasına geri yansıtılıp yansıtılmadığını da sorgularlar. Bunlar istatistiksel bulgular değil, Tüzük'ün metninden doğan kontrol noktalarıdır.
Sonuç ve sonraki adım
Risk yönetimi dosyası, MDR teknik dosyasının diğer bölümlerini birbirine bağlayan yapıdır. Kullanım amacından başlar, tehlike analizi ve kontrol önlemleriyle devam eder, kalan risk bilgisiyle kullanım kılavuzuna, PMS göstergeleriyle de piyasaya uzanır. Yukarıdaki kontrol listesiyle mevcut dosyanızdaki boşlukları belirleyin. Ardından izlenebilirlik tablosundaki zinciri kendi cihazınızın en yüksek riskleri için kurun. Risk dosyasının MDR uyumunun genel akışındaki yerini MDR uyum süreci: 8 adım yazımızda anlattık.
Risk yönetimi dosyanızın hazırlanması veya MDR'ye göre gözden geçirilmesi için risk yönetimi danışmanlığı sayfamızı inceleyebilir ya da iletişim sayfamızdan bize ulaşabilirsiniz.
Sıkça sorulan sorular
ISO 13485 ile ISO 14971 farkı nedir?
ISO 13485 bir kalite yönetim sistemi standardıdır; ISO 14971 ise risk yönetimi sürecinin kendisini tanımlar. ISO 13485:2016, ürün gerçekleştirme bölümünde (madde 7.1) risk yönetimi süreçlerinin kurulmasını ister. Bu sürecin nasıl yürütüleceğini ise ISO 14971 anlatır. ISO 13485:2016 en son 31 Ekim 2025'te teyit edildi (ISO 13485:2016). Ayrıntılar için ISO 13485 nedir? yazımıza bakabilirsiniz.
Risk yönetimi dosyası ile risk yönetimi raporu aynı şey mi?
Hayır. Risk yönetimi dosyası (madde 4.5) risk yönetimiyle ilgili tüm kayıtları ve belgelere atıfları bir araya getirir; risk yönetimi raporu ise madde 9'daki incelemenin çıktısıdır ve dosyanın bir parçasıdır. Rapor, teknik dokümantasyonla birlikte incelenir (MDR Ek II §5).
Risk yönetimi dosyası ne zaman güncellenir?
MDR Ek I §3, risk yönetiminin düzenli ve sistematik güncelleme gerektirdiğini söyler. Dosyayı en azından şu durumlarda güncelleyin: tasarım, malzeme, yazılım, üretim süreci veya kullanım amacında değişiklik olduğunda; PMS planındaki bir gösterge eşik değeri aştığında; yeni bir şikâyet türü, vijilans olayı veya PMCF bulgusu ortaya çıktığında; uygulanan standartlarda veya en son teknik bilgide değişiklik olduğunda. Güncellemenin sıklığını ve tetikleyicilerini risk yönetimi planında ve PMS planında tanımlayın.
ISO 14971 PDF ücretsiz indirilebilir mi?
Hayır, yasal olarak indirilemez. ISO 14971 telif hakkıyla korunan bir standarttır ve ISO, CEN üyesi kuruluşlar ve TSE gibi ulusal standart kuruluşları tarafından satılır. MDR kapsamında uyumlaştırılmış EN sürümünü ulusal standart kuruluşlarından temin edebilirsiniz. Bu yazıdaki kontrol listesi standardın kendisi değildir; yalnızca madde başlıklarına göre bir düzenleme aracıdır.
Kaynaklar
- Tüzük (AB) 2017/745 (MDR), konsolide metin, 10.01.2025. Madde 10(2), Madde 83(3)(a), Ek I §1-§4 ve §8, Ek II §5, Ek III 1.1(b), Ek IX 4.6; erişim 23 Ekim 2026. Alıntılar bizim çevirimizdir.
- ISO 14971:2019, Medical devices: Application of risk management to medical devices. 3. baskı, Aralık 2019; 7 Mart 2025'te teyit edildi; erişim 23 Ekim 2026.
- ISO/TC 210, EN ISO 14971:2019+A11:2021'in uyumlaştırılmış standart olarak tanınması, 10 Haziran 2022; erişim 23 Ekim 2026.
- Komisyon Uygulama Kararı (AB) 2022/757, AB Resmî Gazetesi L 138, 17.5.2022; erişim 23 Ekim 2026.
- Avrupa Komisyonu, tıbbi cihazlar için uyumlaştırılmış standartlar sayfası; erişim 23 Ekim 2026.
- ISO/TR 24971:2020, Guidance on the application of ISO 14971. 2. baskı, Haziran 2020; 6 Temmuz 2026'dan beri "revize edilecek" aşamasında; erişim 23 Ekim 2026.
- ISO/AWI TS 24971-1, Bölüm 1: Genel, 6 Temmuz 2026'da kaydedildi; erişim 23 Ekim 2026.
- ISO 13485:2016, 31 Ekim 2025'te teyit edildi; erişim 23 Ekim 2026.
- Team-NB, MDR teknik dokümantasyonu için en iyi uygulama rehberi, V4, 21 Nisan 2026; erişim 23 Ekim 2026.
- DQS, Improving MDR technical documentation: practical lessons from new Team-NB guidance revision, 29 Temmuz 2026; erişim 23 Ekim 2026. DQS'nin yayımladığı bir değerlendirmedir.
Yazar hakkında
Ersin Çetin, MEGACERT'te MDR / CE İşaretleme Danışmanı olarak tıbbi cihaz imalatçılarına teknik dosya, MDR uyumu ve AB pazarına giriş süreçlerinde danışmanlık vermektedir. Gıda mühendisidir ve 25 yılı aşkın süredir baş denetçi olarak çalışmaktadır; ISO 9001, ISO 14001, ISO 22000, ISO 45001, ISO 50001, ISO/IEC 27001 ve ISO 14064 standartlarında baş denetçidir. İnceleyen: Eren İşman, makine mühendisi ve 25 yılı aşkın deneyime sahip baş denetçi. Eren İşman MEGACERT çalışanıdır; bu inceleme şirket içi bir incelemedir. Yazıdaki fotoğraflar temsilîdir ve yapay zekâ ile üretilmiştir; izlenebilirlik tablosu varsayımsal bir örnektir. Son güncelleme: 24 Ekim 2026. Bu yazı, o tarih itibarıyla yürürlükte olan AB mevzuatına, ISO kataloğundaki durum bilgilerine ve yukarıda listelenen kaynaklara dayanır. MEGACERT bir danışmanlık firmasıdır; onaylanmış kuruluş değildir, CE sertifikası düzenlemez ve ISO 14971 uygunluğunu belgelendirmez. Risk yönetimi dosyanızla ilgili destek için iletişim sayfamızdan bize ulaşabilirsiniz.
Editoryal ilkeler: Yazılarımızda AB mevzuatına, Avrupa Komisyonu belgelerine ve standart kuruluşlarının resmî kataloglarına doğrudan atıf yapar, her kaynağı tarihleriz. Bir hata görürseniz iletişim sayfamızdan bildirin; düzeltelim.